CVE-2026-41940 cPanel Zafiyeti: Sunucu Güvenliğinde Varsayımlara Veda Edin
VSS 9.8 skorlu kritik cPanel ve WHM kimlik doğrulama atlatma zafiyeti CVE-2026-41940'ın detaylı teknik analizini, PoC döngüsünü ve acil çözüm adımlarını inceleyin.

VSS 9.8 skorlu kritik cPanel ve WHM kimlik doğrulama atlatma zafiyeti CVE-2026-41940'ın detaylı teknik analizini, PoC döngüsünü ve acil çözüm adımlarını inceleyin.

Gezginler.net gibi siteleri vuran cPanel açığı (CVE-2026-41940) ve root yetkisi veren Linux Copy Fail zafiyetinin (CVE-2026-31431) eğitim amaçlı PoC analizi.

Filigran tarafından geliştirilen açık kaynaklı OpenAEV Purple Team aracı ile siber güvenlik tatbikatlarınızı (adversarial simulation) tek ekrandan yönetin.

Mozilla 0din tarafından yayınlanan AI Scanner pentest aracı ile LLM modellerinizi test edin! OWASP LLM Top 10 kapsamlı açık kaynaklı platform CUMBUR.NET'te.

Axios hacklendi! 70 milyondan fazla geliştiriciyi hedef alan Kuzey Kore destekli hackerların npm tedarik zinciri saldırısının tüm detayları CUMBUR.NET'te

Siber güvenlik altyapıları, bugün (8 Nisan 2026) yayınlanan ve anında küresel bir krize dönüşen yeni bir sıfır gün (zero-day) alarmıyla sarsılıyor. Kurumların...

Yazılım dünyası “Vibecoding” (Yapay zeka asistanları ile kodlama) trendiyle eşi benzeri görülmemiş bir hız kazanırken, siber güvenlik uzmanları ve Bug Bounty avcıları...

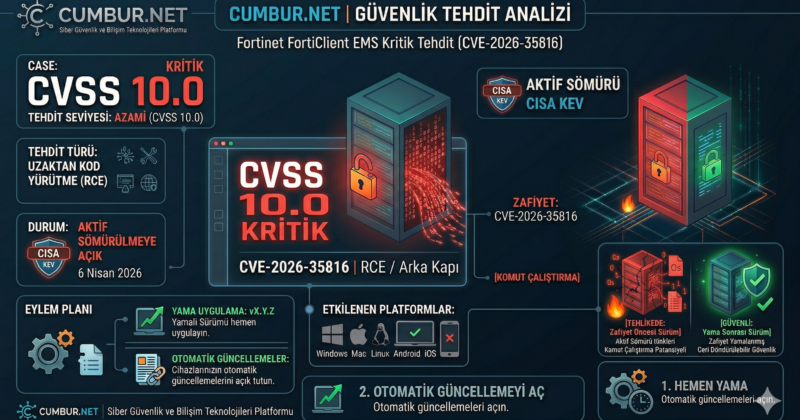
Siber güvenlik dünyası haftaya son derece sarsıcı bir gelişmeyle başlıyor. Kurumsal uç nokta güvenliğinin merkezinde yer alan Fortinet FortiClient Endpoint Management Server...

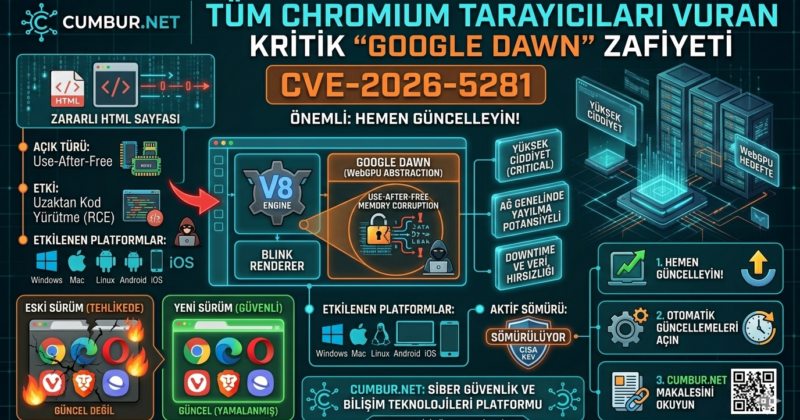
İnternet dünyasının bel kemiğini oluşturan Chromium motoru, siber güvenlik tarihinin en kritik zafiyetlerinden biriyle sarsılıyor. Google Chrome, Microsoft Edge, Opera ve Vivaldi...

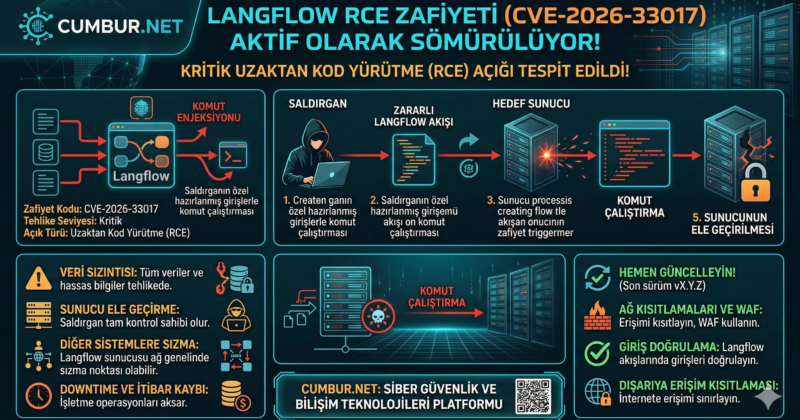
Yapay zeka uygulamaları geliştirmek için kullanılan popüler görsel arayüz platformu Langflow, siber güvenlik dünyasını sarsan devasa bir zafiyetle karşı karşıya. Siber güvenlikte...

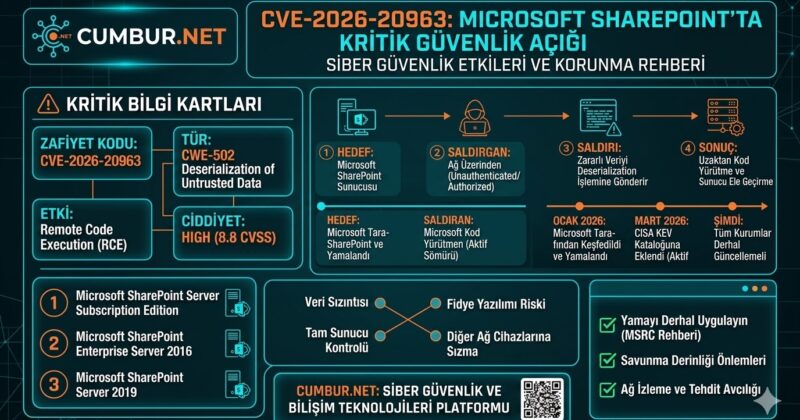
GİRİŞ CVE-2026-20963, Microsoft SharePoint’in çeşitli sürümlerini etkileyen kritik bir güvenlik açığıdır. Bu açık, yetkisiz saldırganların ağ üzerinden rastgele kod çalıştırarak sunucuları ele...

Giriş: WAF Korumasında Büyük Açık! Web Uygulama Güvenlik Duvarı (WAF) çözümleri arasında popüler olan Fortinet FortiWeb, son derece kritik bir güvenlik açığı...

Mozilla 0din tarafından yayınlanan AI Scanner pentest aracı ile LLM modellerinizi test edin! OWASP LLM Top 10 kapsamlı açık kaynaklı platform CUMBUR.NET'te.

Giriş: Posta Toplama Araçlarındaki Risk Linux sistemlerinde e-posta yönetiminin önemli araçlarından biri olan fetchmail, uzak posta sunucularından e-postaları alıp yerel sistemlere iletmek...

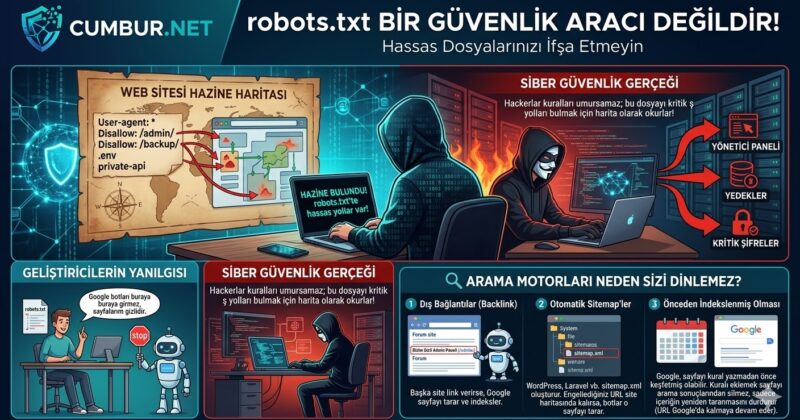
Giriş: Bilgisayar Korsanlarına Hazine Haritası Vermek Pek çok web sitesinin kök dizininde bulunan robots.txt dosyasını açtığınızda şuna benzer bir manzarayla karşılaşırsınız: User-agent:...

Türkiye’nin popüler restoran zincirlerinden Baydöner, maalesef devasa bir siber güvenlik ihlaliyle gündemde. Siber güvenlik dünyasının en güvenilir veri ihlali takip platformu olan...

Giriş: Antivirüsleri Atlayan Yeni Nesil Tehdit Siber güvenlik savunmalarını aşma yarışında saldırganlar, sürekli olarak yeni teknikler geliştirmektedir. Geleneksel koruma sistemlerinin radarına yakalanmakta...

Giriş: Bir “Özellik” Nasıl Silaha Dönüşür? Microsoft’un “tasarım gereği” (by design) diyerek kapatmadığı ms-photos: zafiyeti, aslında Windows’un kimlik doğrulama mekanizmasının (SSO) kötüye...

Giriş: En Güvenilir Araç, En Büyük Açık Oldu Dünya genelinde milyonlarca Windows kullanıcısının varsayılan arşiv yöneticisi olan 7-Zip, saldırganların yeni favori hedefi...

Giriş: Yetkilendirmeyi Atlayıp “Yönetici” Oldular Siber güvenlik dünyasında yeni ve tehlikeli bir saldırı vektörü keşfedildi. UNC6485 olarak izlenen tehdit aktörü, kurumsal dosya...